2026-10-13 07:35:46 作者:网编
分类:文章
老制造业老板的惊魂一刻
去年我接触的东莞一家做汽车冲压件的厂子,新来的网管图省事,嫌分两个网络麻烦,直接把生产线上的PLC控制网接到了办公网,还为了方便外地厂商远程调试,开了端口映射到公网。
三周后,整条生产线停了。
勒索病毒把所有PLC的程序加密了,厂商工程师过来恢复花了整整三天,赶上给主机厂供货的交期,赔的违约金就快两百万。加上停工损失,小半年的利润直接没了。
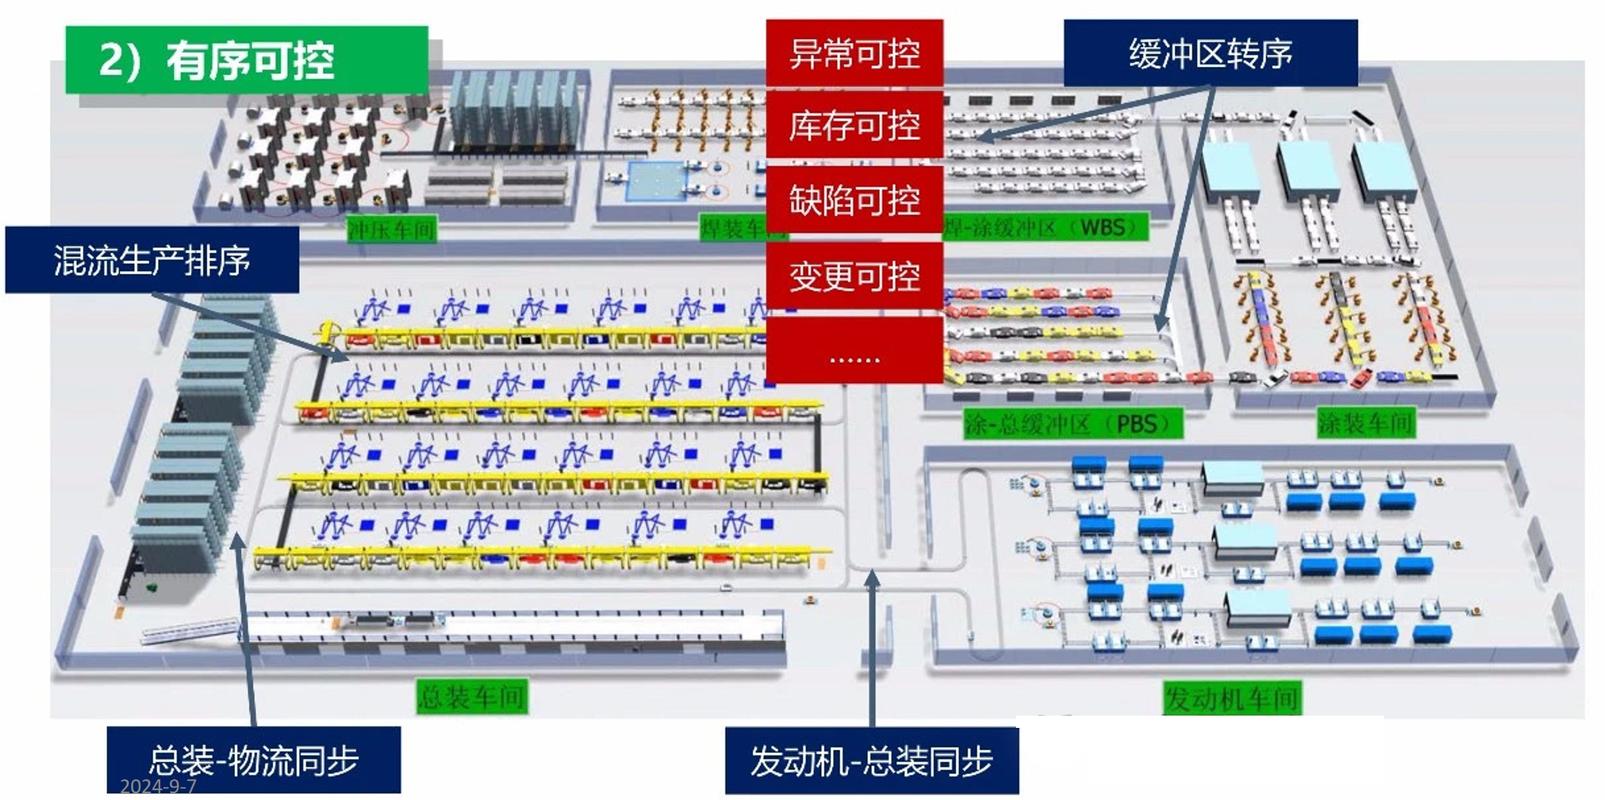 汽车冲压车间工业控制网络布局实拍
问:我们厂子小,全公司连起来才一百来人,工控设备都是离线运行,也需要做工业网络安全吗?
答:太需要了。别拿离线当安全盾牌,你想想,你外接U盘导程序的时候呢?外协工程师来修设备,插自己的笔记本联网呢?去年江苏那边查出来好几个小厂子,就是外接U盘带了病毒,窜了整条生产线的程序,生产出来的零件尺寸全错,堆了一仓库废件,老板直接亏到变卖设备。
很多人觉得工业网络安全就是防大黑客偷数据,错了。你内部的人员误操作、外接设备带毒、厂商远程接入留的后门,都是能直接搞垮生产线的重灾区。
别照搬IT网络那一套,工业网的命门不一样
不少厂子找安全服务商,上来就找做办公网安全的团队,结果花了几十万,装了一堆杀毒软件、终端检测,反而把生产线搞瘫了。
为啥?办公网的逻辑和工业网完全不一样。办公网追求的是数据不泄露、访问不中毒,杀个毒全盘扫一小时,没人在意。工业网追求的是稳定连续运行,你给PLC扫个毒,占了带宽,机器人走位直接偏差,冲压床该停的时候不停,那就是人命关天的事故。
工业网络安全的核心逻辑,从来不是杀病毒,是把风险拦在生产区域外面。
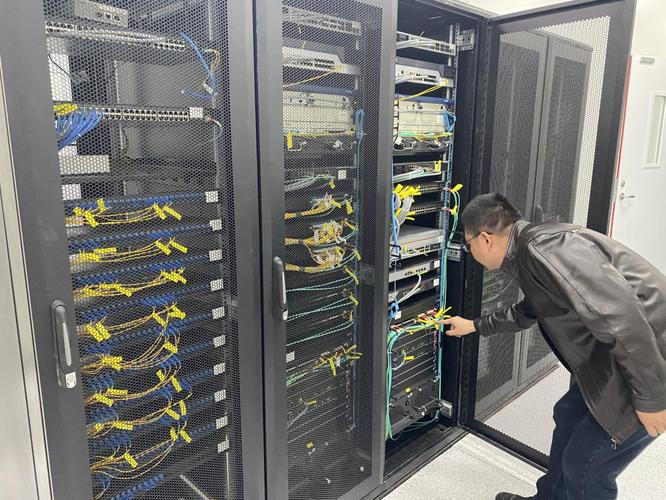 工业网络安全隔离网关现场安装图
问:工业网络安全最核心要防的是什么?最容易踩坑的地方在哪?
答:最核心的就是区域隔离,最容易踩坑的就是为了方便运维乱开公网口子。很多设备厂商说远程调试方便,要你开个端口直接连公网,你就真开了?那不等于把家门钥匙直接挂在门口锁孔上吗?
我见过最离谱的案例,北方一家钢厂的连铸生产线,给设备厂商开了直连公网的端口,结果厂商的运维人员日常办公的电脑中了木马,病毒直接顺着端口窜到了生产线的控制网,差点导致钢包漏钢。那可是一千多度的钢水啊…说起来都后怕。
💡 行业里有个公开统计,通常90%以上的工控入侵事件,都是利用了乱开的公网端口和默认弱口令。很多老工控设备出厂密码就是admin、123456,用了十几年从来没人改,你说这不就是敞着大门等贼进吗?
中小制造企业怎么落地,不用花大价钱也能防
 中小制造企业怎么落地,不用花大价钱也能防
说实话,很多安全厂商上来就给你推几十万的零信任平台、全生命周期防护体系,那都是给大型央企国企准备的,中小制造厂子根本没必要凑那个热闹。你一年利润才几百万,花几十万做安全,换谁都心疼。
其实中小厂子只要做好三件事,就能防住80%以上的常见风险,总成本通常不超过五千块:
– 第一件:把工控生产网和办公网彻底分开,能物理隔离就物理隔离,别图省事共用交换机,哪怕买个几百块的独立交换机,都比混在一起强。
– 第二件:改完所有工控设备、工业摄像头的默认密码,密码凑够八位,别用厂子名、老板生日这种太好猜的就行。
– 第三件:工控区的外接U盘统一管理,谁要插U盘登记,提前杀毒,别随便什么人的U盘都敢往工控机上插。
❗ 提醒一句,最近两年针对制造业的勒索攻击,超过七成都是找中小厂子下手,就是吃准了你防护弱,没能力应对,敲一笔就走,很多小厂子赔一次违约金直接就倒闭了。
不过话说回来,现在下游的大主机厂都开始要求供应商过工业网络安全的合规检查了,你不做,连订单都拿不到。早做调整,总比出事了拍大腿强。对吧?
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:别拿办公网经验套:工业网络安全里藏着你没注意到的人命关天
文章链接:https://zystgy.cn/a/61876